Un ordenador personal en el origen del incidente
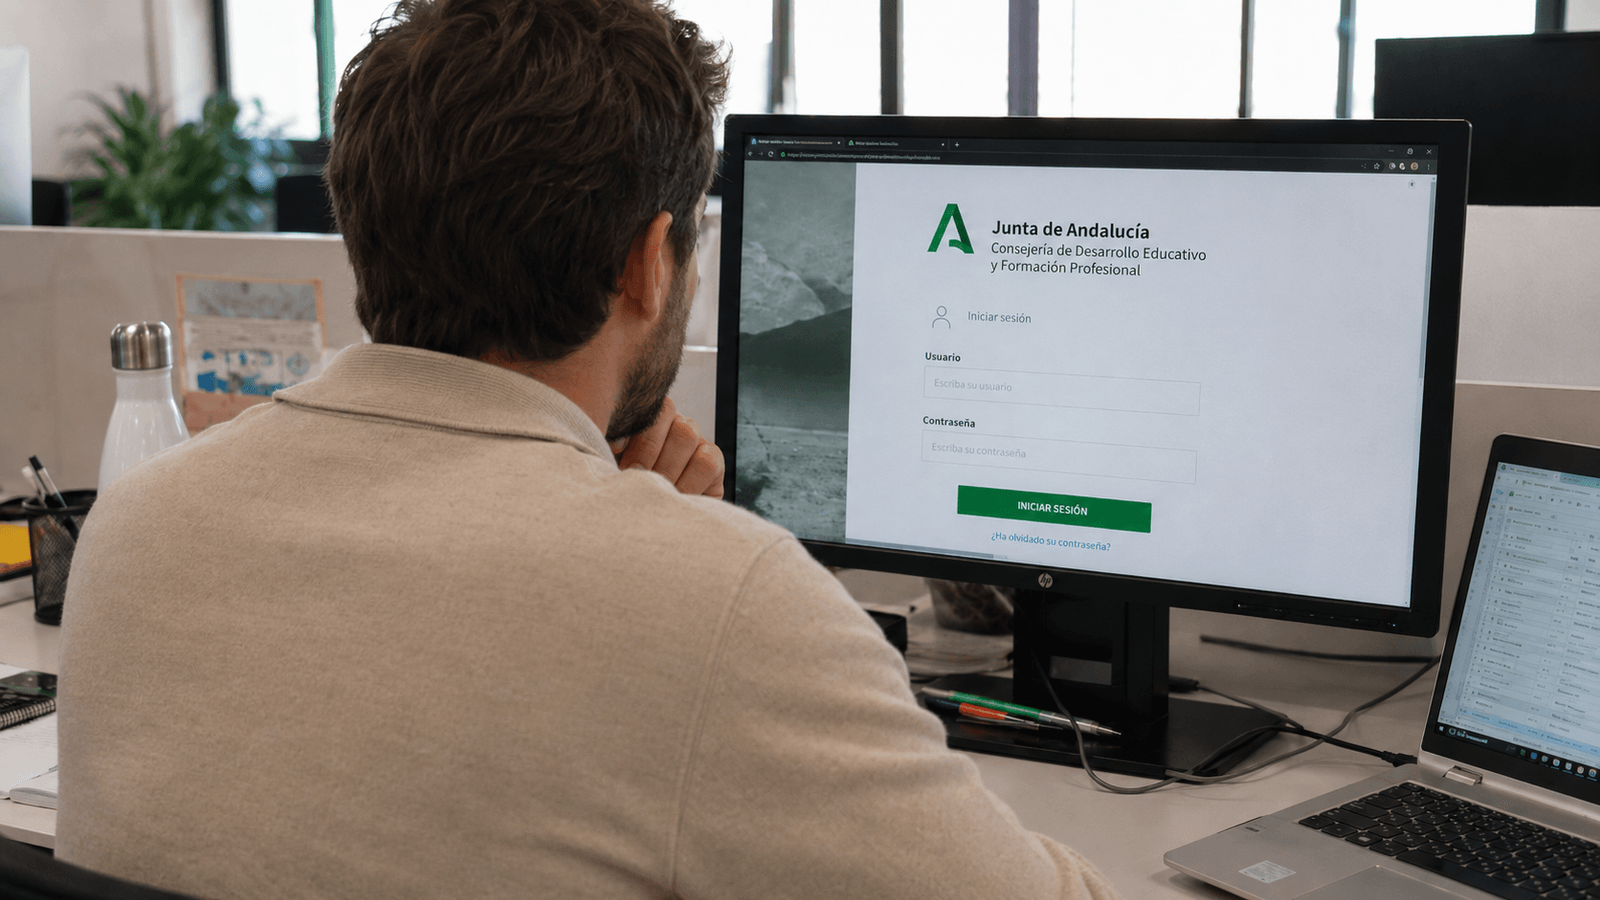
El sistema Séneca, utilizado por la Junta de Andalucía para la gestión educativa, sufrió en julio un incidente de ciberseguridad que puso en riesgo la confidencialidad de información relacionada con profesorado y alumnado.
Las primeras informaciones, publicadas el 25 de julio, señalaban un posible acceso no autorizado a identificadores IdEA de varios profesores, desde los que podrían haberse consultado datos almacenados en el sistema. Como medida preventiva se generaron nuevas credenciales y se activaron los mecanismos de respuesta previstos por la Administración.
Cuatro días después apareció una pieza importante para entender el incidente.
Según explicó el consejero de Justicia, Administración Local y Función Pública de la Junta de Andalucía, José Antonio Nieto, el origen estuvo en el uso de un ordenador personal por parte de un usuario autorizado, fuera del entorno securizado de la Junta. En aquel momento la investigación continuaba abierta y la propia Administración reconocía que todavía no conocía el alcance completo del incidente.
El caso permite plantear una cuestión que afecta tanto a grandes administraciones como a empresas mucho más pequeñas:
¿de qué sirve proteger una red si no controlamos también los dispositivos desde los que se accede a ella?
El error humano existe. La seguridad debe asumirlo
Cuando una brecha comienza con un «descuido», resulta sencillo buscar a la persona que cometió el error.
Pero limitar el análisis al usuario deja fuera una parte fundamental de la seguridad.
Una persona puede abrir un archivo malicioso, introducir sus credenciales en una página falsa, reutilizar una contraseña, enviar información al destinatario equivocado o utilizar un dispositivo personal cuando no corresponde.
La formación reduce estos riesgos y debe formar parte de cualquier estrategia de ciberseguridad.
Pero formar a los empleados no elimina el error humano.
Por eso una organización debería hacerse una segunda pregunta:
si alguien se equivoca, ¿qué impide que ese error se convierta en una brecha?
La seguridad debe diseñarse contando con que, antes o después, alguien cometerá un error.
No para sustituir la formación, sino para que tecnología, personas y procedimientos se protejan mutuamente.
No solo importa quién entra, también desde dónde
Durante años gran parte de la protección se ha concentrado en comprobar la identidad:
usuario.
contraseña.
permisos.
Pero conocer quién intenta acceder es solo una parte del problema.
También importa qué dispositivo está utilizando.
Un ordenador corporativo gestionado permite a una organización saber si está actualizado, si tiene el almacenamiento cifrado, si dispone de las protecciones exigidas, qué aplicaciones tiene instaladas o si presenta señales de compromiso.
Con un dispositivo personal sobre el que la empresa no tiene control, muchas de esas garantías desaparecen.
Por eso es posible establecer políticas que permitan el acceso únicamente desde equipos registrados o que condicionen el acceso al estado de seguridad del dispositivo.
No significa necesariamente prohibir cualquier ordenador personal.
Significa decidir qué puede hacerse desde cada dispositivo y bajo qué condiciones.
Poder consultar un dato no significa poder llevárselo
Existe además una segunda frontera.
Imaginemos que un trabajador tiene permiso legítimo para consultar información de clientes.
¿Eso significa que debería poder descargarla en su portátil?
¿Copiarla a un USB?
¿Enviarla a su correo personal?
¿Subirla a su almacenamiento privado en la nube?
No necesariamente.
Aquí entran en juego controles de protección de la información y tecnologías como DLP, Data Loss Prevention o prevención de pérdida de datos.
Estas políticas pueden identificar determinados tipos de información y establecer qué acciones están permitidas.
Dependiendo del entorno y de las necesidades de la organización, puede limitarse la copia a dispositivos extraíbles, impedir determinados envíos externos, controlar la descarga de documentación o generar alertas cuando se detectan movimientos anómalos.
El objetivo no debería ser bloquear indiscriminadamente el trabajo.
El objetivo es que la información sensible circule mediante canales aprobados, controlados y trazables.
Un USB, un correo personal o una nube externa también forman parte del problema
Una empresa puede invertir importantes recursos en proteger servidores, ordenadores y comunicaciones y, al mismo tiempo, dejar abierta una salida mucho más sencilla.
Un empleado puede copiar información a una memoria USB.
Puede enviarse documentos a una dirección personal para trabajar después desde casa.
Puede utilizar un servicio de almacenamiento que no ha sido aprobado por la empresa.
Incluso puede sincronizar carpetas corporativas con aplicaciones personales.
Estas situaciones no siempre nacen de una intención maliciosa.
Muchas veces aparecen simplemente porque resulta más cómodo.
Y ahí entra otra pieza fundamental: los procedimientos internos.
Si el proceso oficial para realizar una tarea es excesivamente complicado, las personas buscarán alternativas.
La seguridad eficaz necesita controles técnicos, pero también procedimientos suficientemente sencillos para que los usuarios no necesiten inventar atajos.
¿Y si es necesario trabajar desde un ordenador personal?
Hay organizaciones en las que utilizar dispositivos personales puede ser necesario.
Es lo que habitualmente conocemos como BYOD, Bring Your Own Device.
Pero BYOD no debería significar simplemente permitir que cualquier equipo acceda a cualquier recurso.
Es necesario establecer qué aplicaciones pueden utilizarse, qué requisitos debe cumplir el dispositivo y, especialmente, qué información puede almacenarse localmente.
También existen alternativas.
Un empleado puede utilizar su ordenador particular para acceder mediante un escritorio remoto o un entorno virtual corporativo.
En ese modelo, el equipo personal funciona como una ventana hacia el entorno de trabajo, mientras que la información permanece dentro de la infraestructura controlada por la organización.
No existe una única solución válida para todas las empresas.
Lo importante es que la decisión sea consciente y esté basada en el riesgo.
Si una credencial cae, deberían quedar más barreras
El control de dispositivos tampoco resuelve por sí solo el problema.
La seguridad funciona por capas.
La autenticación multifactor puede añadir una segunda barrera cuando una contraseña queda comprometida.
El principio de mínimo privilegio limita el acceso de cada usuario a aquello que realmente necesita.
La segmentación reduce las posibilidades de que un incidente se propague a otros sistemas.
Las soluciones EDR ayudan a detectar comportamientos sospechosos en los equipos gestionados.
Y los registros de actividad permiten identificar accesos extraños, movimientos anómalos o descargas inesperadas.
No se trata de instalar todas las herramientas disponibles.
Se trata de analizar qué información existe, quién necesita utilizarla y qué barreras deben permanecer activas cuando otra falle.
Tecnología, personas y procedimientos
El caso Séneca es un buen ejemplo de por qué la ciberseguridad no puede reducirse al antivirus.
Pero tampoco puede reducirse a pedir a los empleados que tengan más cuidado.
Una estrategia sólida necesita trabajar sobre tres áreas.
Tecnología, capaz de controlar dispositivos, identidades, permisos y datos.
Personas, formadas para reconocer riesgos y actuar correctamente cuando aparece un incidente.
Procedimientos, que definan cómo se accede a la información, qué dispositivos pueden utilizarse, cómo se autorizan excepciones y qué debe hacerse cuando algo sale mal.
La seguridad empieza a ser realmente útil cuando estas tres capas trabajan juntas.
La pregunta que debería hacerse cualquier empresa
No es necesario gestionar los datos de miles de alumnos para que este problema sea relevante.
Una pequeña empresa puede almacenar información de clientes, facturas, nóminas, documentación financiera, presupuestos, contraseñas o información comercial especialmente sensible.
Por eso conviene revisar periódicamente cuestiones muy concretas:
qué dispositivos pueden acceder a los sistemas;
qué usuarios mantienen privilegios elevados;
dónde está activada la autenticación multifactor;
qué información puede descargarse;
si los USB están controlados;
si pueden enviarse documentos a cuentas personales;
qué accesos remotos existen;
y qué alertas aparecerían ante un comportamiento anómalo.
Todo puede resumirse en una última pregunta:
si mañana un empleado comete un error, ¿qué barreras impedirían que ese error se convirtiera en una brecha?
Si toda la seguridad depende de que nadie se equivoque, probablemente todavía queda trabajo por hacer. Controlar qué equipos acceden a los sistemas de la empresa es parte del mantenimiento informático del día a día.
Fuentes
Fuente principal: Cadena SER, 29 de julio de 2026 — información sobre el origen del incidente, las credenciales afectadas y la investigación posterior. Un “descuido” provocó el ciberataque a Séneca
Fuentes consultadas: Cadena SER, elDiario.es y Agencia Digital de Andalucía.