Hay una frase que se repite mucho entre pequeños empresarios: “¿quién va a querer atacarme a mí, si no tenemos nada interesante?”. Es exactamente lo que estos ciberdelincuentes quieren que pienses.
Existe una banda especializada solo en pymes
Entre los distintos grupos de ciberdelincuentes que operan hoy en España, hay uno que se ha profesionalizado en algo muy concreto: atacar exclusivamente a pequeñas y medianas empresas. No es que hayan renunciado a objetivos más grandes, es que han encontrado un negocio mucho más rentable y con mucha menos resistencia.
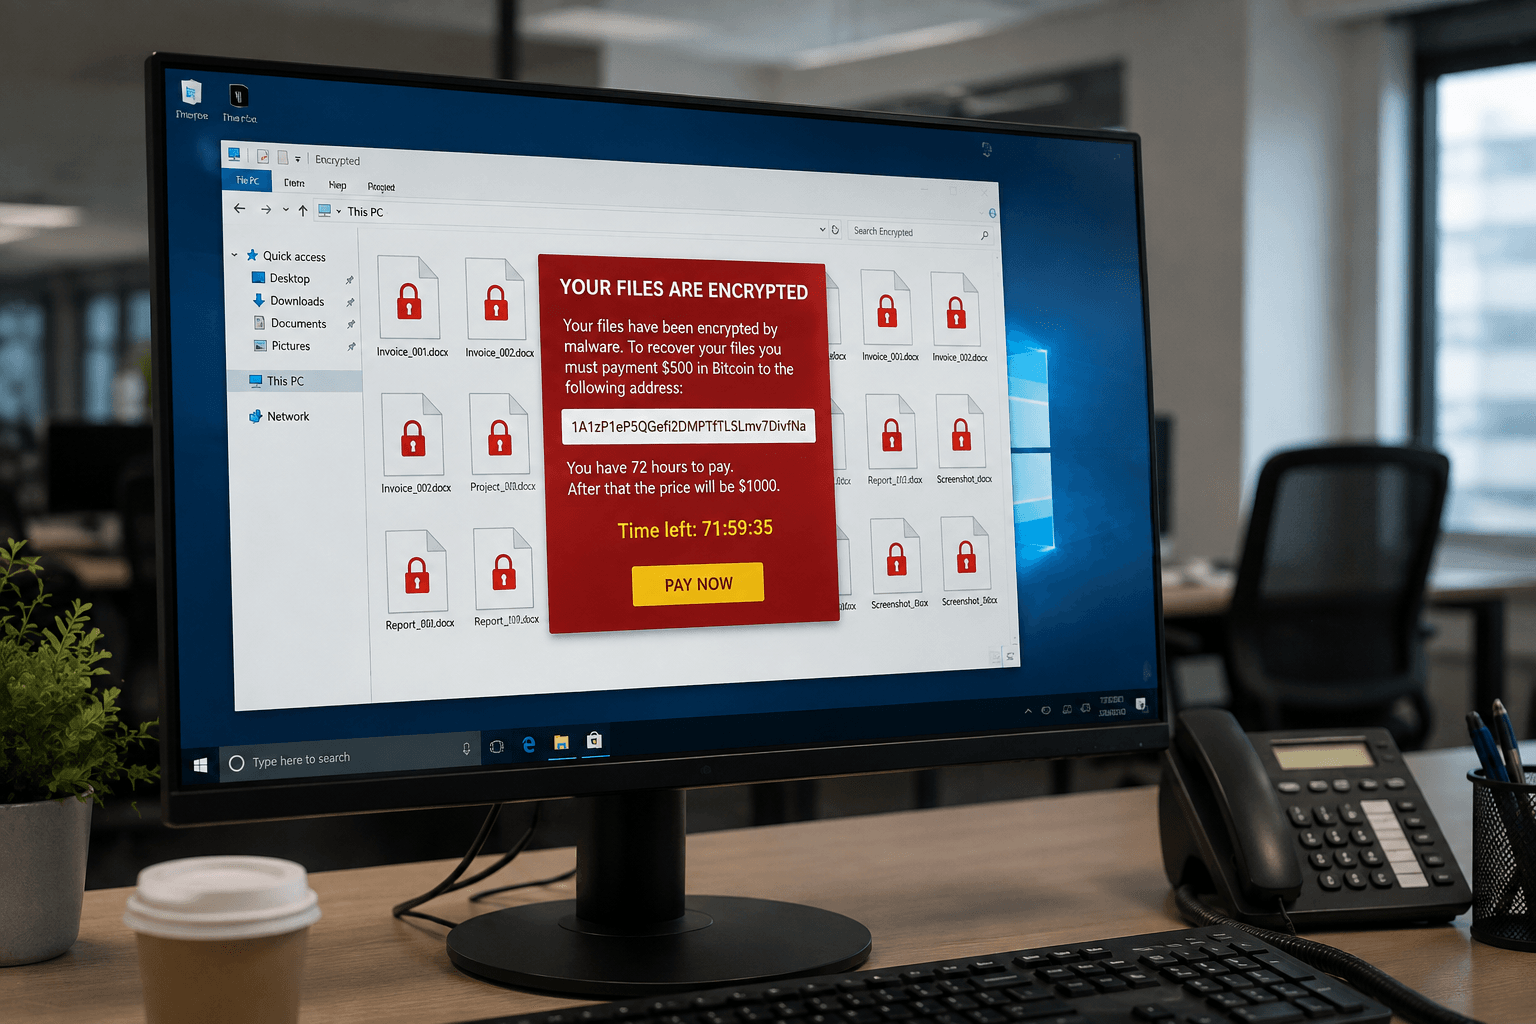
Su método no es sofisticado ni requiere grandes conocimientos. Buscan empresas con sistemas sin actualizar, contraseñas débiles o accesos remotos mal protegidos, entran, secuestran toda la información de la empresa cifrándola y piden dinero a cambio de devolverla. Sin ese pago, la empresa se queda sin acceso a sus propios archivos, facturas, datos de clientes o cualquier documento que tuviera guardado.
El dato que debería preocupar a cualquier pyme
El 31% de las pequeñas y medianas empresas españolas ha sufrido un ataque de este tipo en el último año. Traducido a cifras reales: más de un millón de empresas afectadas en doce meses.
Y aquí viene la parte que más sorprende: incluso pagando el rescate, solo el 57% de las empresas logra recuperar sus datos. El resto paga y de todas formas se queda sin ellos.
Por qué las pymes son el objetivo perfecto
No es que tengan información más valiosa que una gran corporación. Es que tienen menos defensas. Las grandes empresas cuentan con equipos dedicados exclusivamente a vigilar sus sistemas. La mayoría de pymes no tiene a nadie con ese rol, y muchas veces ni siquiera saben que sus equipos llevan meses sin las actualizaciones de seguridad necesarias.
Esa falta de mantenimiento y protección es exactamente lo que esta banda busca. No necesitan técnicas avanzadas, solo empresas que no han cerrado las puertas básicas.
Lo que de verdad reduce el riesgo
No hace falta ser una gran empresa para estar protegido. Mantener los equipos actualizados, tener copias de seguridad que funcionen de verdad y contar con alguien que revise periódicamente el estado de los sistemas reduce enormemente las probabilidades de convertirse en el objetivo fácil que esta banda busca.
La pregunta ya no es si tu empresa es lo bastante interesante para un atacante. Es si es lo bastante fácil.
Datos de referencia: INCIBE, Digitalestic, ConnectaSec
ANTEK